Vom smarten Kühlschrank bis zur Industriesteuerung: Immer mehr Geräte sind online - oft ohne klaren Nutzen. Warum Fachleute bei der Vernetzung mehr Zurückhaltung fordern.
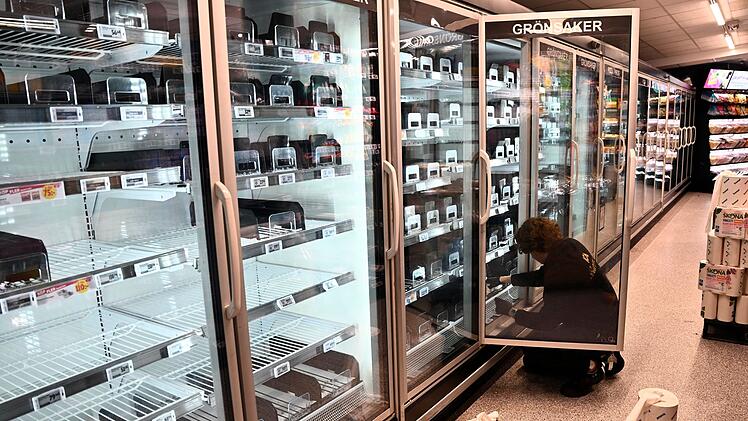
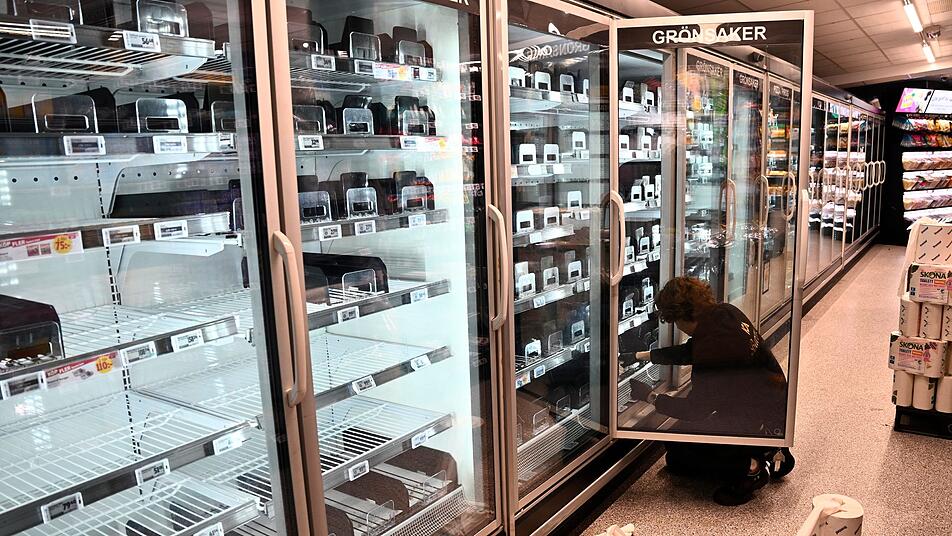
Über Nacht heizen sich Kühlregale in Supermärkten auf, tonnenweise Lebensmittel verderben. Die jüngsten Cyberangriffe auf europäische Handelsketten legen eine Schwachstelle der modernen Wirtschaft offen: Immer mehr Geräte hängen im Netz, doch die Sicherheit hält oft nicht Schritt. Experten fordern ein Umdenken - und stellen die Frage, was überhaupt online sein muss.
«Wir vernetzen nicht zu viel, wir vernetzen ohne die notwendigen Kompetenzen und Risikobewusstsein», sagt Christian Haas, Leiter der Forschungsgruppe Industrielle Cybersicherheit am Fraunhofer-Institut IOSB in Karlsruhe. Vernetzung bedeute keineswegs, dass Systeme direkt aus dem offenen Internet erreichbar sein müssten. Gerade industrielle Steuerungsanlagen dürften niemals ungeschützt am Netz hängen.
Effizienz schlägt Sicherheit
Warum dies in der Praxis dennoch massenhaft geschieht, erklärt Technikphilosoph Armin Grunwald vom Karlsruher Institut für Technologie (KIT) mit einer einseitigen Ausrichtung der vergangenen Jahrzehnte. Man habe oft in dem «heute naiv erscheinenden Glauben» gehandelt, dass alles stabil laufen werde. Prozesse seien gnadenlos auf Effizienz und Kostensenkung getrimmt worden - zulasten der Widerstandsfähigkeit.
«Enge Kopplungen und Vernetzungen schaffen Situationen, bei denen kleine Ursachen großen Schaden anrichten können», analysiert der Leiter des Instituts für Technikfolgenabschätzung und Systemanalyse (ITAS), Grunwald. Was für globale Lieferketten gelte, zeige sich nun bei digitalen Systemen. Ein lokal begrenzter Eingriff aus der Ferne reicht aus, um Kühlketten zu unterbrechen und wirtschaftlichen Schaden anzurichten.
Grunwald forderte, alle kritischen Systeme auf Schwachstellen zu untersuchen und dann Schutzmaßnahmen einzuführen. «Leider kostet das Geld - aber unsere Sicherheit sollte uns etwas wert sein».
«Irgendwann offen wie ein Scheunentor»
Für den Netzaktivisten und Gründer des Zentrums für Digitalrechte und Demokratie, Markus Beckedahl, liegt das Problem nicht nur bei unachtsamen Betreibern, sondern auch bei den Herstellern. Viele Geräte würden bereits unsicher ausgeliefert - etwa mit simplen Standardpasswörtern wie «12345», die nie geändert werden. Zudem fehlten oft langfristige Sicherheitsupdates.
«Rückblickend werden wir irgendwann feststellen, dass es echt eine dumme Idee war, zu viel Geräte ans Netz anzuschließen, die keine vertrauenswürdige Update-Politik bei Sicherheitslücken haben», sagt Beckedahl. Wer als Hersteller nicht mindestens innerhalb der Gewährleistungsfrist zeitnah Sicherheitslücken schließe, müsse vom Markt genommen werden. Schließlich würden Geräte oft deutlich länger als zwei Jahre genutzt - und stünden ohne Aktualisierungen irgendwann «offen wie ein Scheunentor».