Die Microsoft-Panne von vergangener Woche zieht weiter Kreise. Jetzt scheint die Ursache klar zu sein, wie der Konzern mitteilt. Doch der Fehler ruft Betrüger auf den Plan. Gefälschte Mails, die unserer Redaktion vorliegen, versuchen Zugang zu den Daten der Nutzer zu bekommen. Was Sie jetzt dringend wissen müssen.
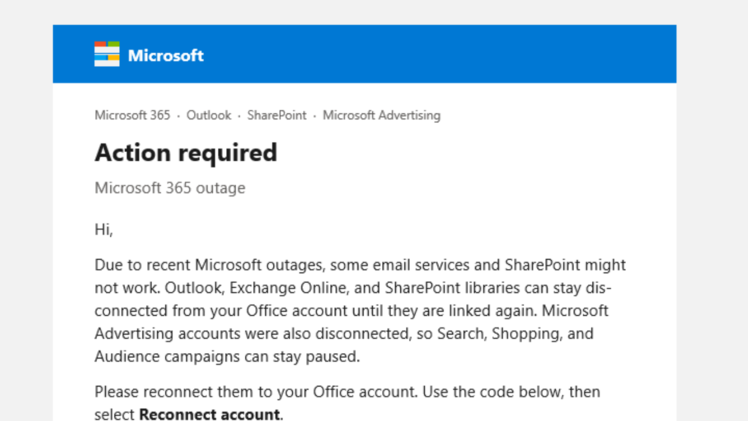
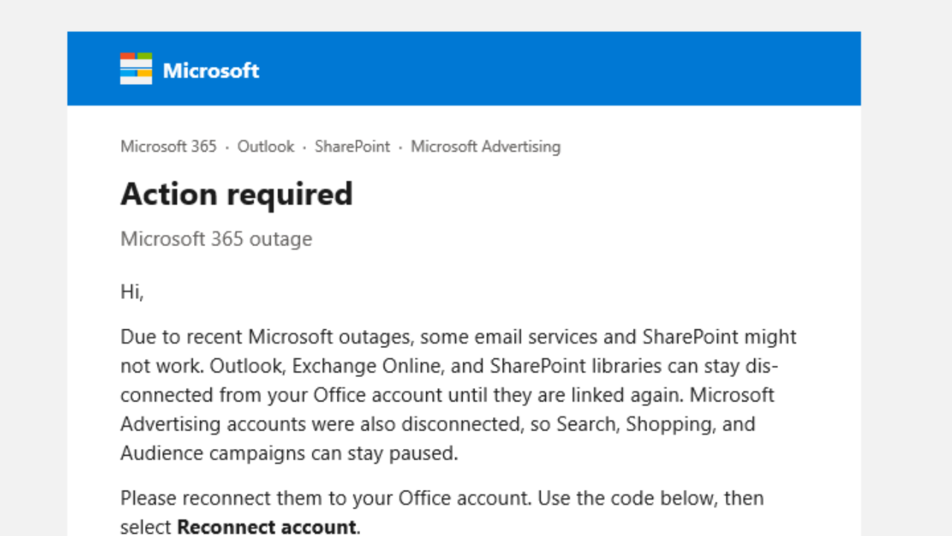
"Action required" - "Handeln nötig" - damit beginnt eine gefälschte E-Mail, die am Montag auch unsere Redaktion erreicht hat. Oben über dem Text: ein etwas verzogenes Microsoft-Logo samt Microsoft-Schriftzug. Mitgeschickt wird eine textliche Warnung, ein Link und ein "Verification Code", um den eigenen Account wieder zu verbinden. Doch die Mail ist eine Fälschung, bestätigt auch ein Sprecher der Polizei gegenüber der Mediengruppe Bayern - Betrüger sind am Werk.
Ursache für die Microsoft-Panne war, wie am Montag bekannt wurde, ein seit Juli unentdeckt im System schlummernder Programmfehler. Wie der US-Softwarekonzern mitteilte, führten mehrere Faktoren zusammen zu der fatalen Kettenreaktion: Auf dem Höhepunkt der Störung reagierten am Donnerstagabend mehr als 80 Prozent der zuständigen Rechner nicht mehr, wie die Deutsche Presseagentur (dpa) mitteilt.
Zu erkennen ist das in diesem Fall an der Absender-E-Mail-Adresse, die sehr kryptisch daherkommt - an der grafisch schlechten Umsetzung der Mail und an ihrem Inhalt, der zum Klick auf einen Link und zu einer Verifizierung auffordert.
Das könnte Sie auch interessieren: Weltweite Störung bei Outlook, Teams & Co.
Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) schreibt zum Thema Phishing und Spam: Mehr als die Hälfte des weltweiten E-Mail-Aufkommens bestehe aus Spam, also aus unerwünschten, aber größtenteils harmlosen Werbe-E-Mails. Phishing wird als Unterkategorie von Spam eingeordnet - jede dritte Spam-Mail, heißt es, beinhalte einen Phishing-Versuch. Und das kann schnell sehr gefährlich für Daten und Geld werden.
"Phishing-Kampagne nutzt Microsoft-Cloud-Ausfall", warnt auch das Portal heise.de und verweist auf einen Post des Microsoft Threat-Intelligence-Teams auf Bluesky. Auf seiner Homepage gibt das Unternehmen Microsoft außerdem grundsätzliche Tipps, wie man sich vor Phishing schützen kann. Dabei heißt es:
- Absender genau ansehen: erscheint die Emailadresse verdächtig, könnte es sich um Phishing handeln
- Inhalt genau prüfen: dringende Aufforderungen, allgemeine Begrüßungen, unerwartete Anhänge und Anfragen nach vertraulichen Informationen sollten verdächtig erscheinen
- Wer aus Versehen schon mit der Mail interagiert hat, sollte schnell handeln: Relevante Parteien benachrichtigen - beispielsweise die EDV-Abteilung des Arbeitgebers und den Vorgesetzten und seine Kennwörter ändern
- Um Phishing zu verhindern, sollte man stets wachsam bleiben und seine Software und seinen Antivirenschutz auf dem aktuellen Stand halten